De la reunión inicial al informe final, sin salir de Corvale.
Un workspace para gestionar alcance, hallazgos, evidencias, credenciales e informes durante todo el pentest. El contexto permanece unido al proyecto y el equipo trabaja sobre la misma fuente de verdad.
IA contextual, portal de cliente y automatizaciones como apoyo al trabajo del pentester.
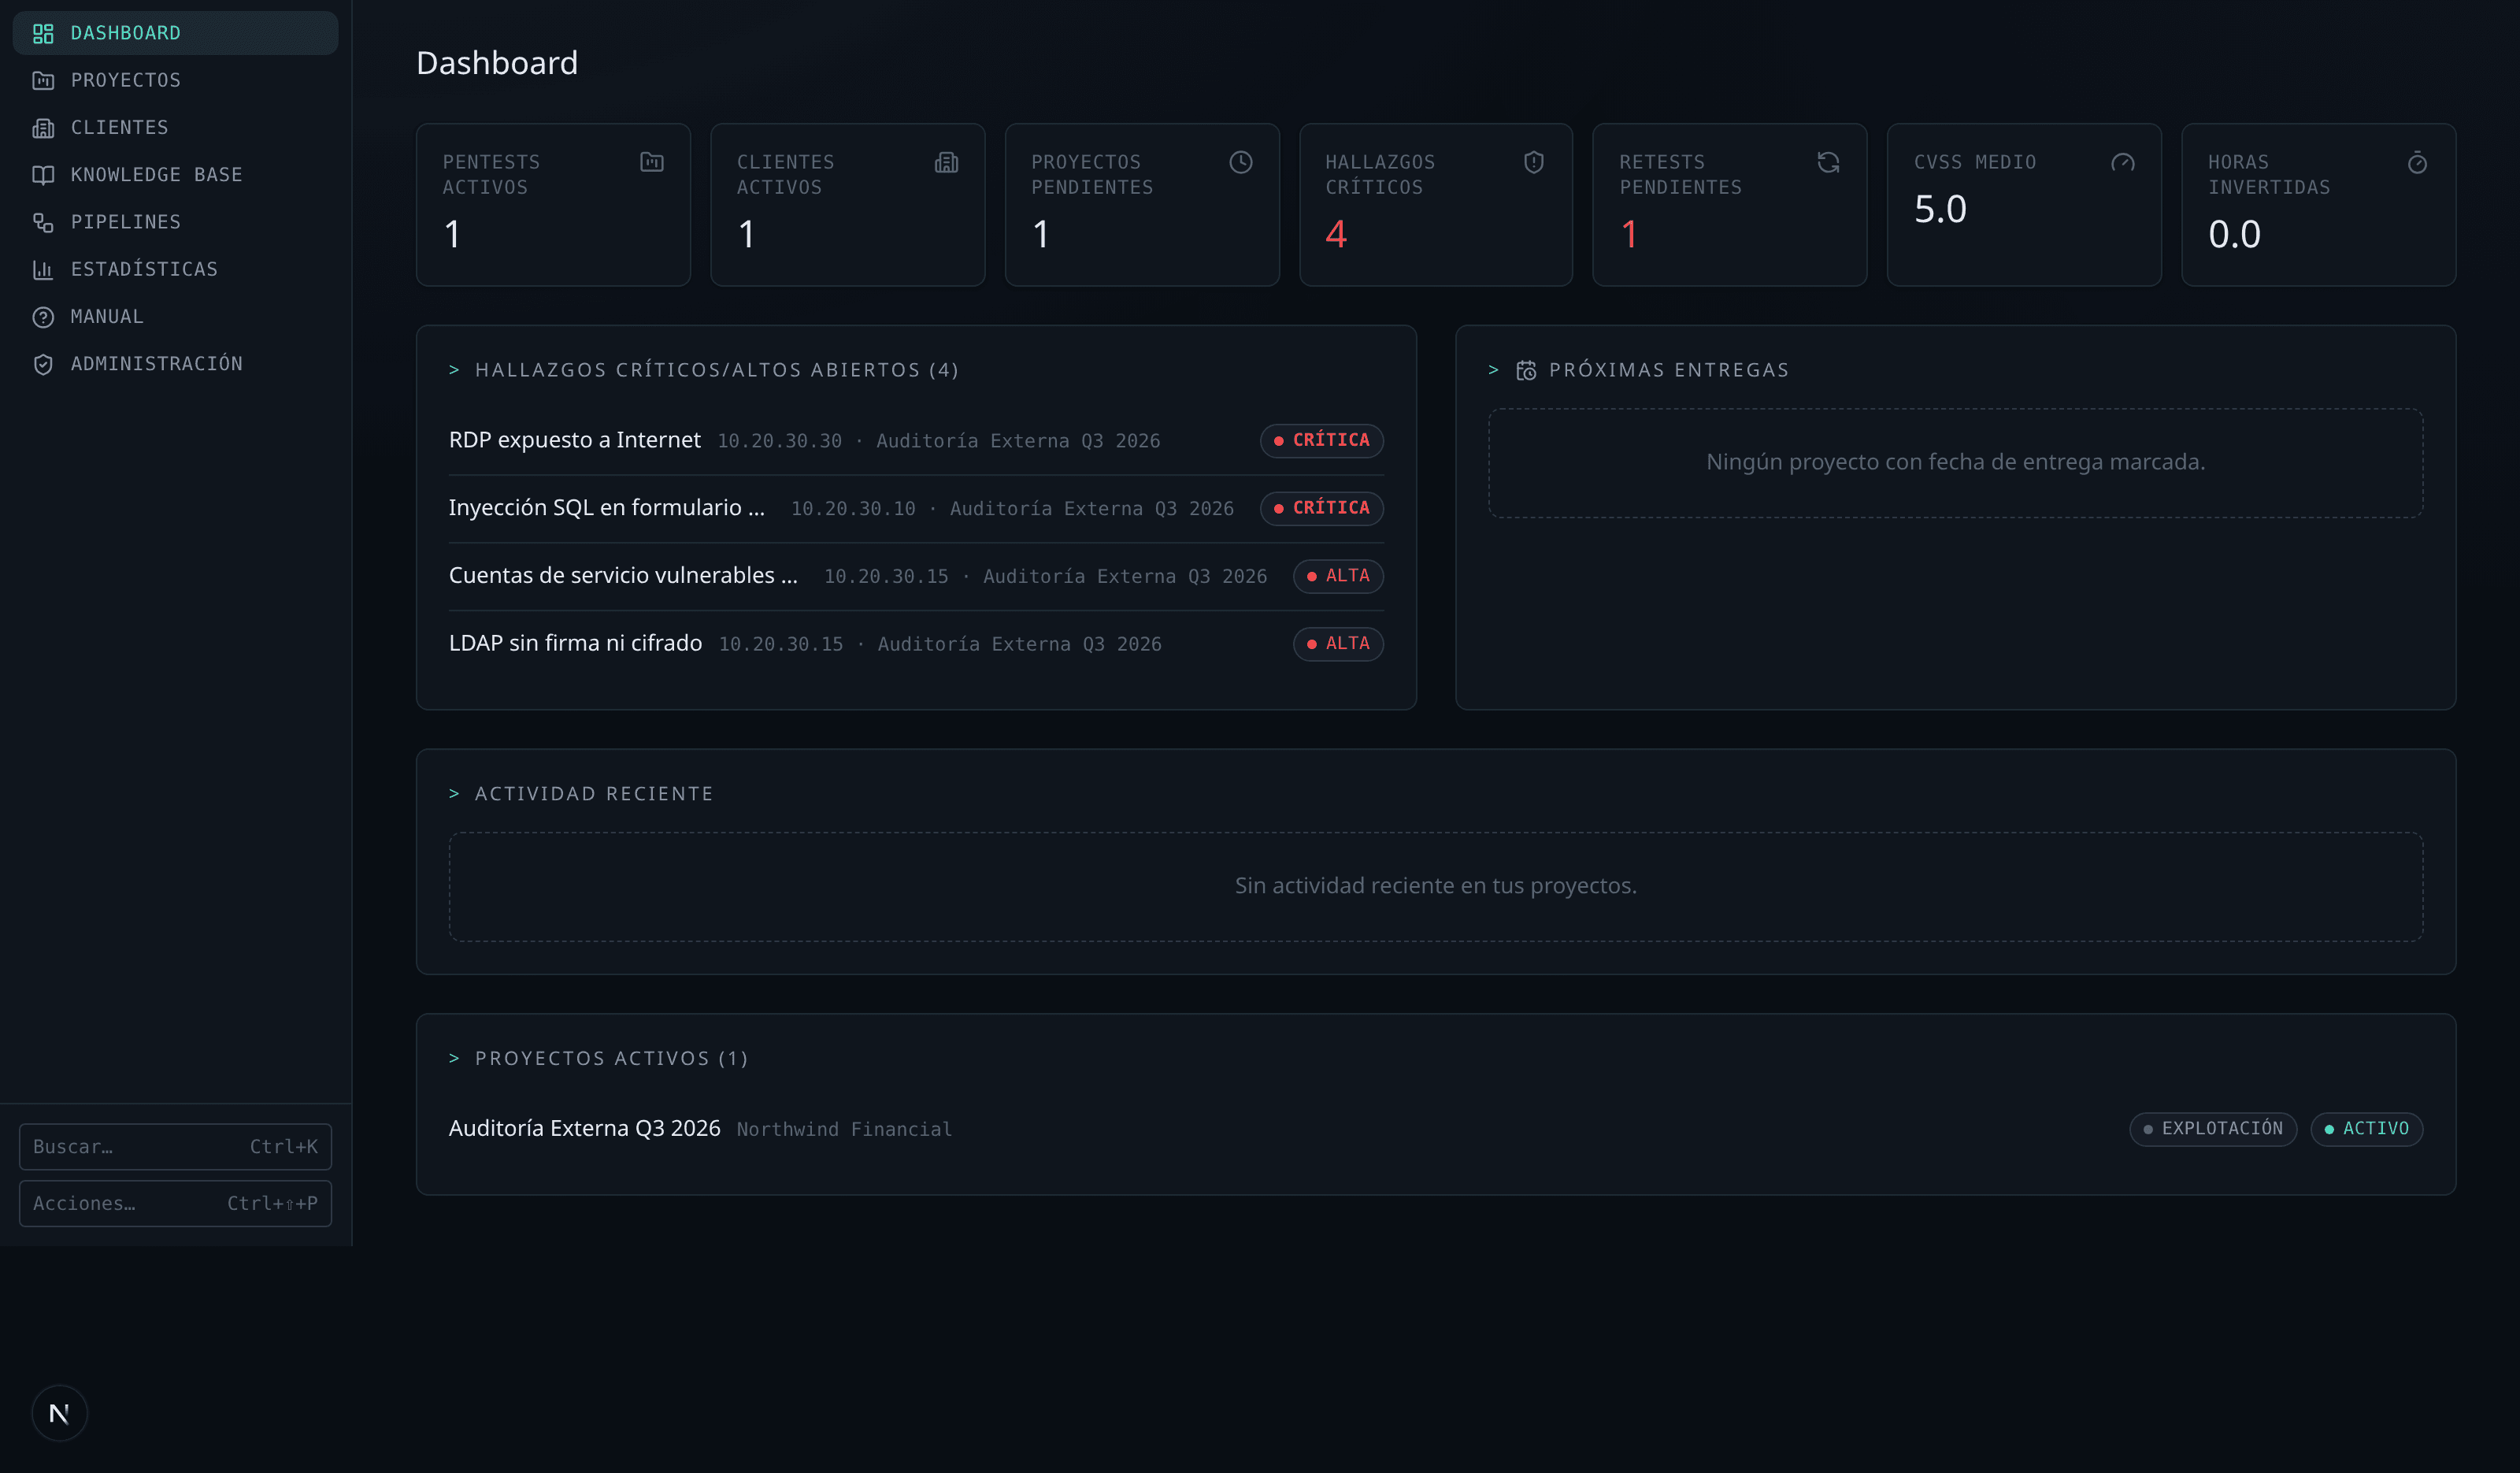
El problema operativo
El pentest no debería fragmentarse entre cinco herramientas.
La dificultad no suele estar en encontrar la vulnerabilidad, sino en mantener unido todo lo que ocurre alrededor: alcance, contexto técnico, evidencia, revisión y entrega. Corvale convierte ese recorrido en un único espacio de trabajo.
Cuando el trabajo está disperso
- El alcance y las notas viven en una herramienta, los hallazgos en otra y el informe termina en Word.
- Evidencias, credenciales y contexto se comparten fuera del proyecto y cuesta reconstruir qué pasó después.
- La misma información se copia varias veces antes de llegar a revisión y entrega.
Cuando el proyecto es la fuente de verdad
- Un único proyecto reúne cliente, alcance, hallazgos, evidencias, credenciales e informe.
- Lo que se registra durante la ejecución permanece disponible para revisión, reporting y seguimiento.
- El espacio interno del equipo y la entrega al cliente quedan separados, pero conectados por el mismo proyecto.
Flujo de trabajo
Un pentest, un hilo de trabajo.
El contexto acompaña al proyecto desde el kick-off hasta la entrega, sin reconstruirlo al final.
Kick-off
Alcance, contactos, metodología, accesos y documentación de partida.
Ejecución
Notas, evidencias, credenciales e importaciones dentro del mismo proyecto.
Hallazgos
Severidad, referencias, remediación, estado y contexto técnico revisables.
Informe
Revisión, aprobación y exportación sobre los datos ya registrados.
Entrega
Portal de cliente y seguimiento sobre la versión aprobada del trabajo.
Producto
El workspace alrededor del pentest.
Corvale no intenta sustituir el criterio del pentester. Organiza el trabajo que rodea la ejecución para que contexto, evidencia y entregables permanezcan conectados.
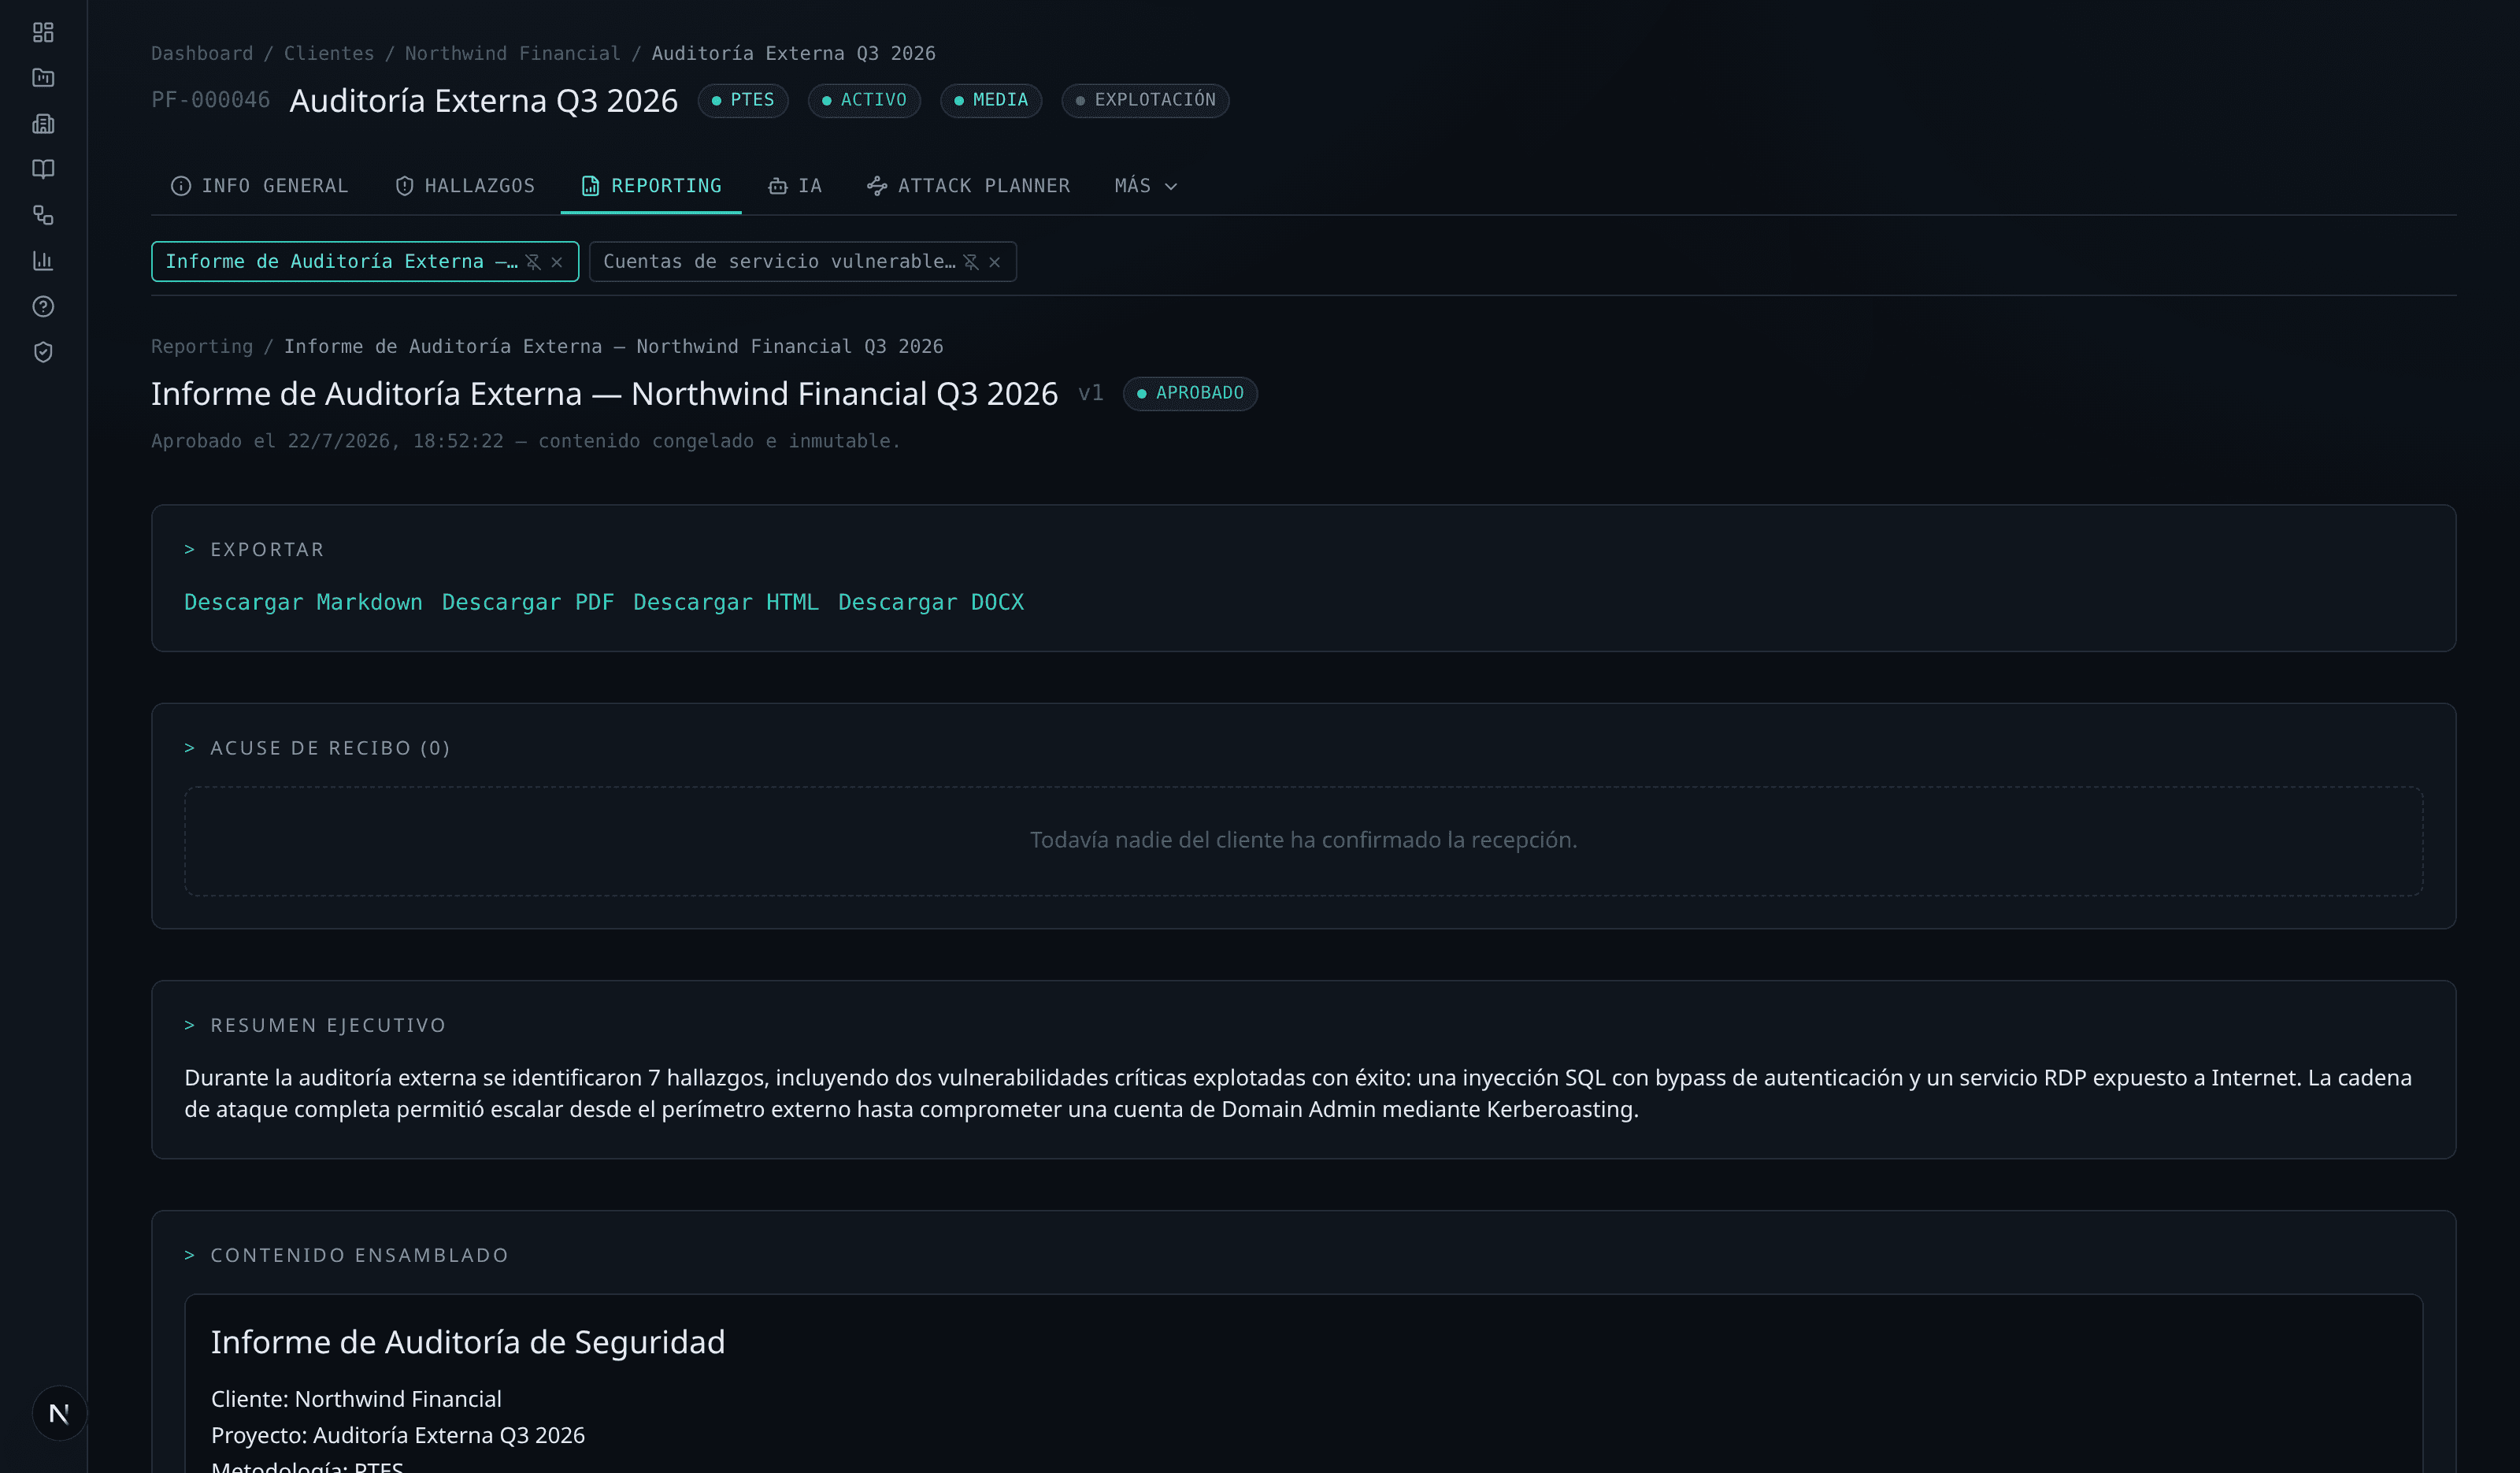
Hallazgos
Registra una vez. Revisa y reporta sobre el mismo dato.
Centraliza severidad, referencias, estado, explotación, remediación y evidencia dentro del hallazgo. El equipo revisa sobre la misma información que después alimenta el reporting.
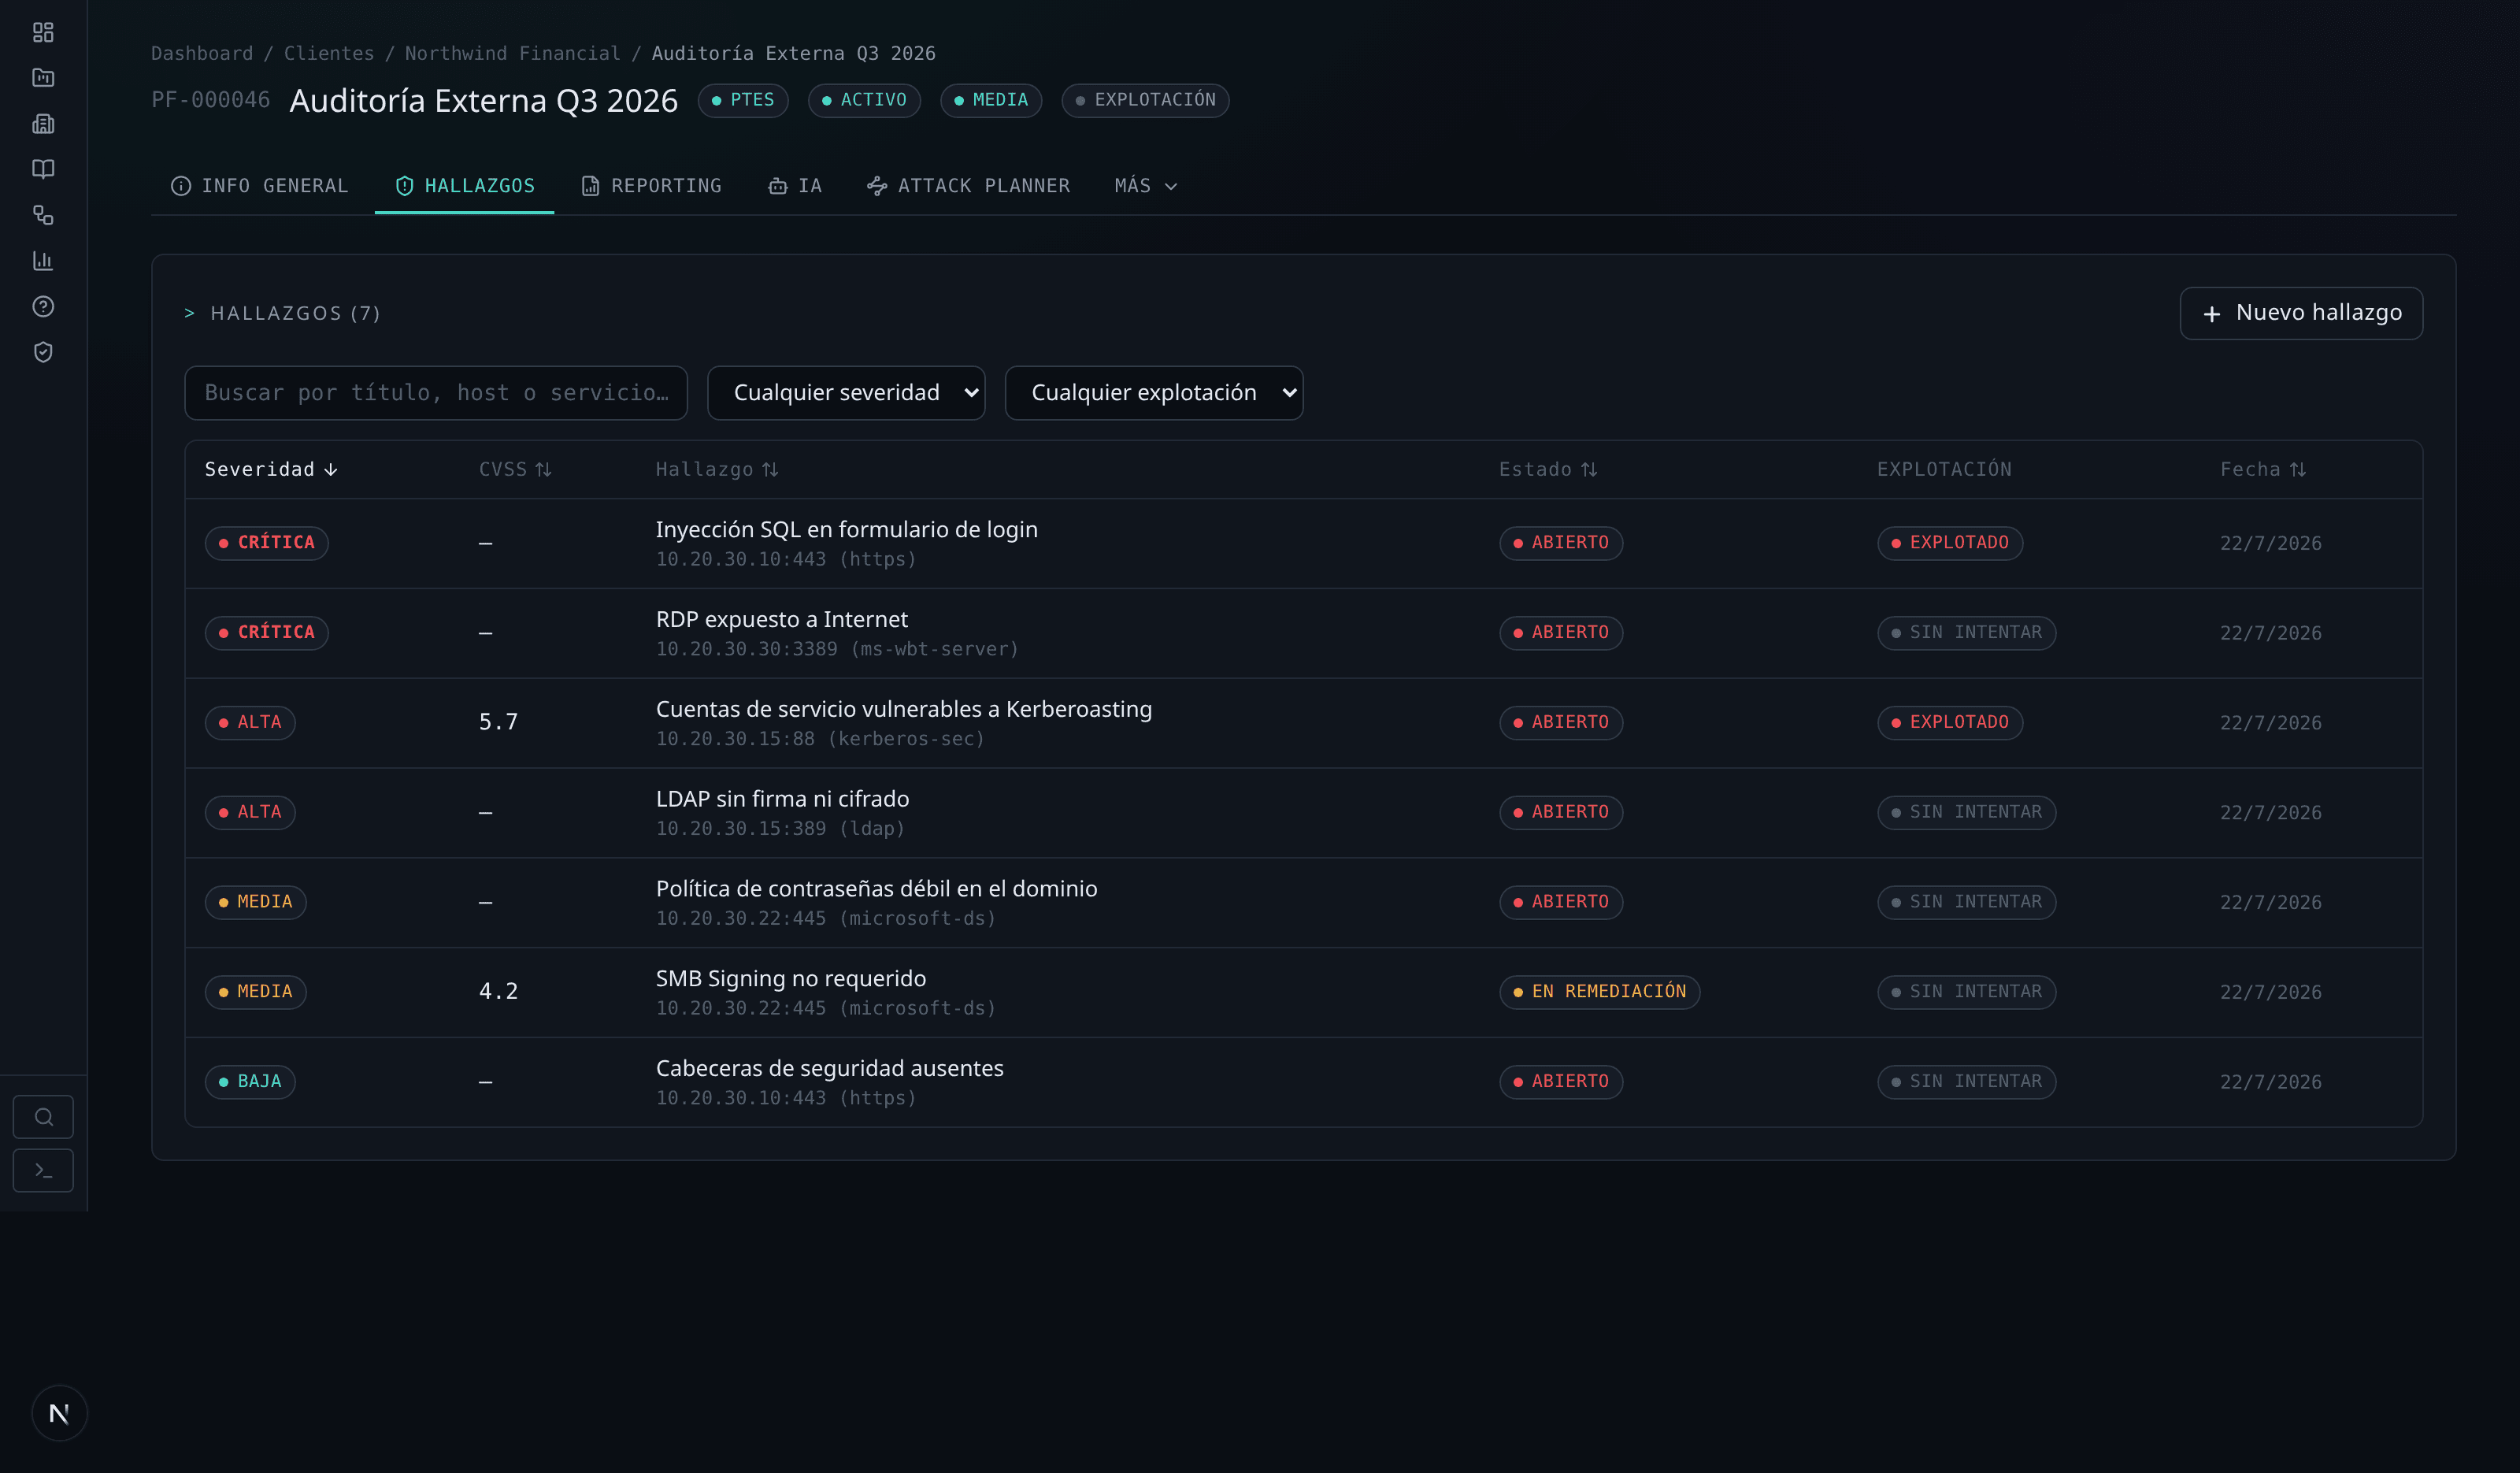
Attack Planner
Haz visible cómo encajan los pasos del ataque.
Representa reconocimiento, credenciales, pivotes y objetivos como nodos relacionados. El grafo conserva el contexto de la ruta seguida y ayuda a discutir el siguiente paso con el resto del equipo.
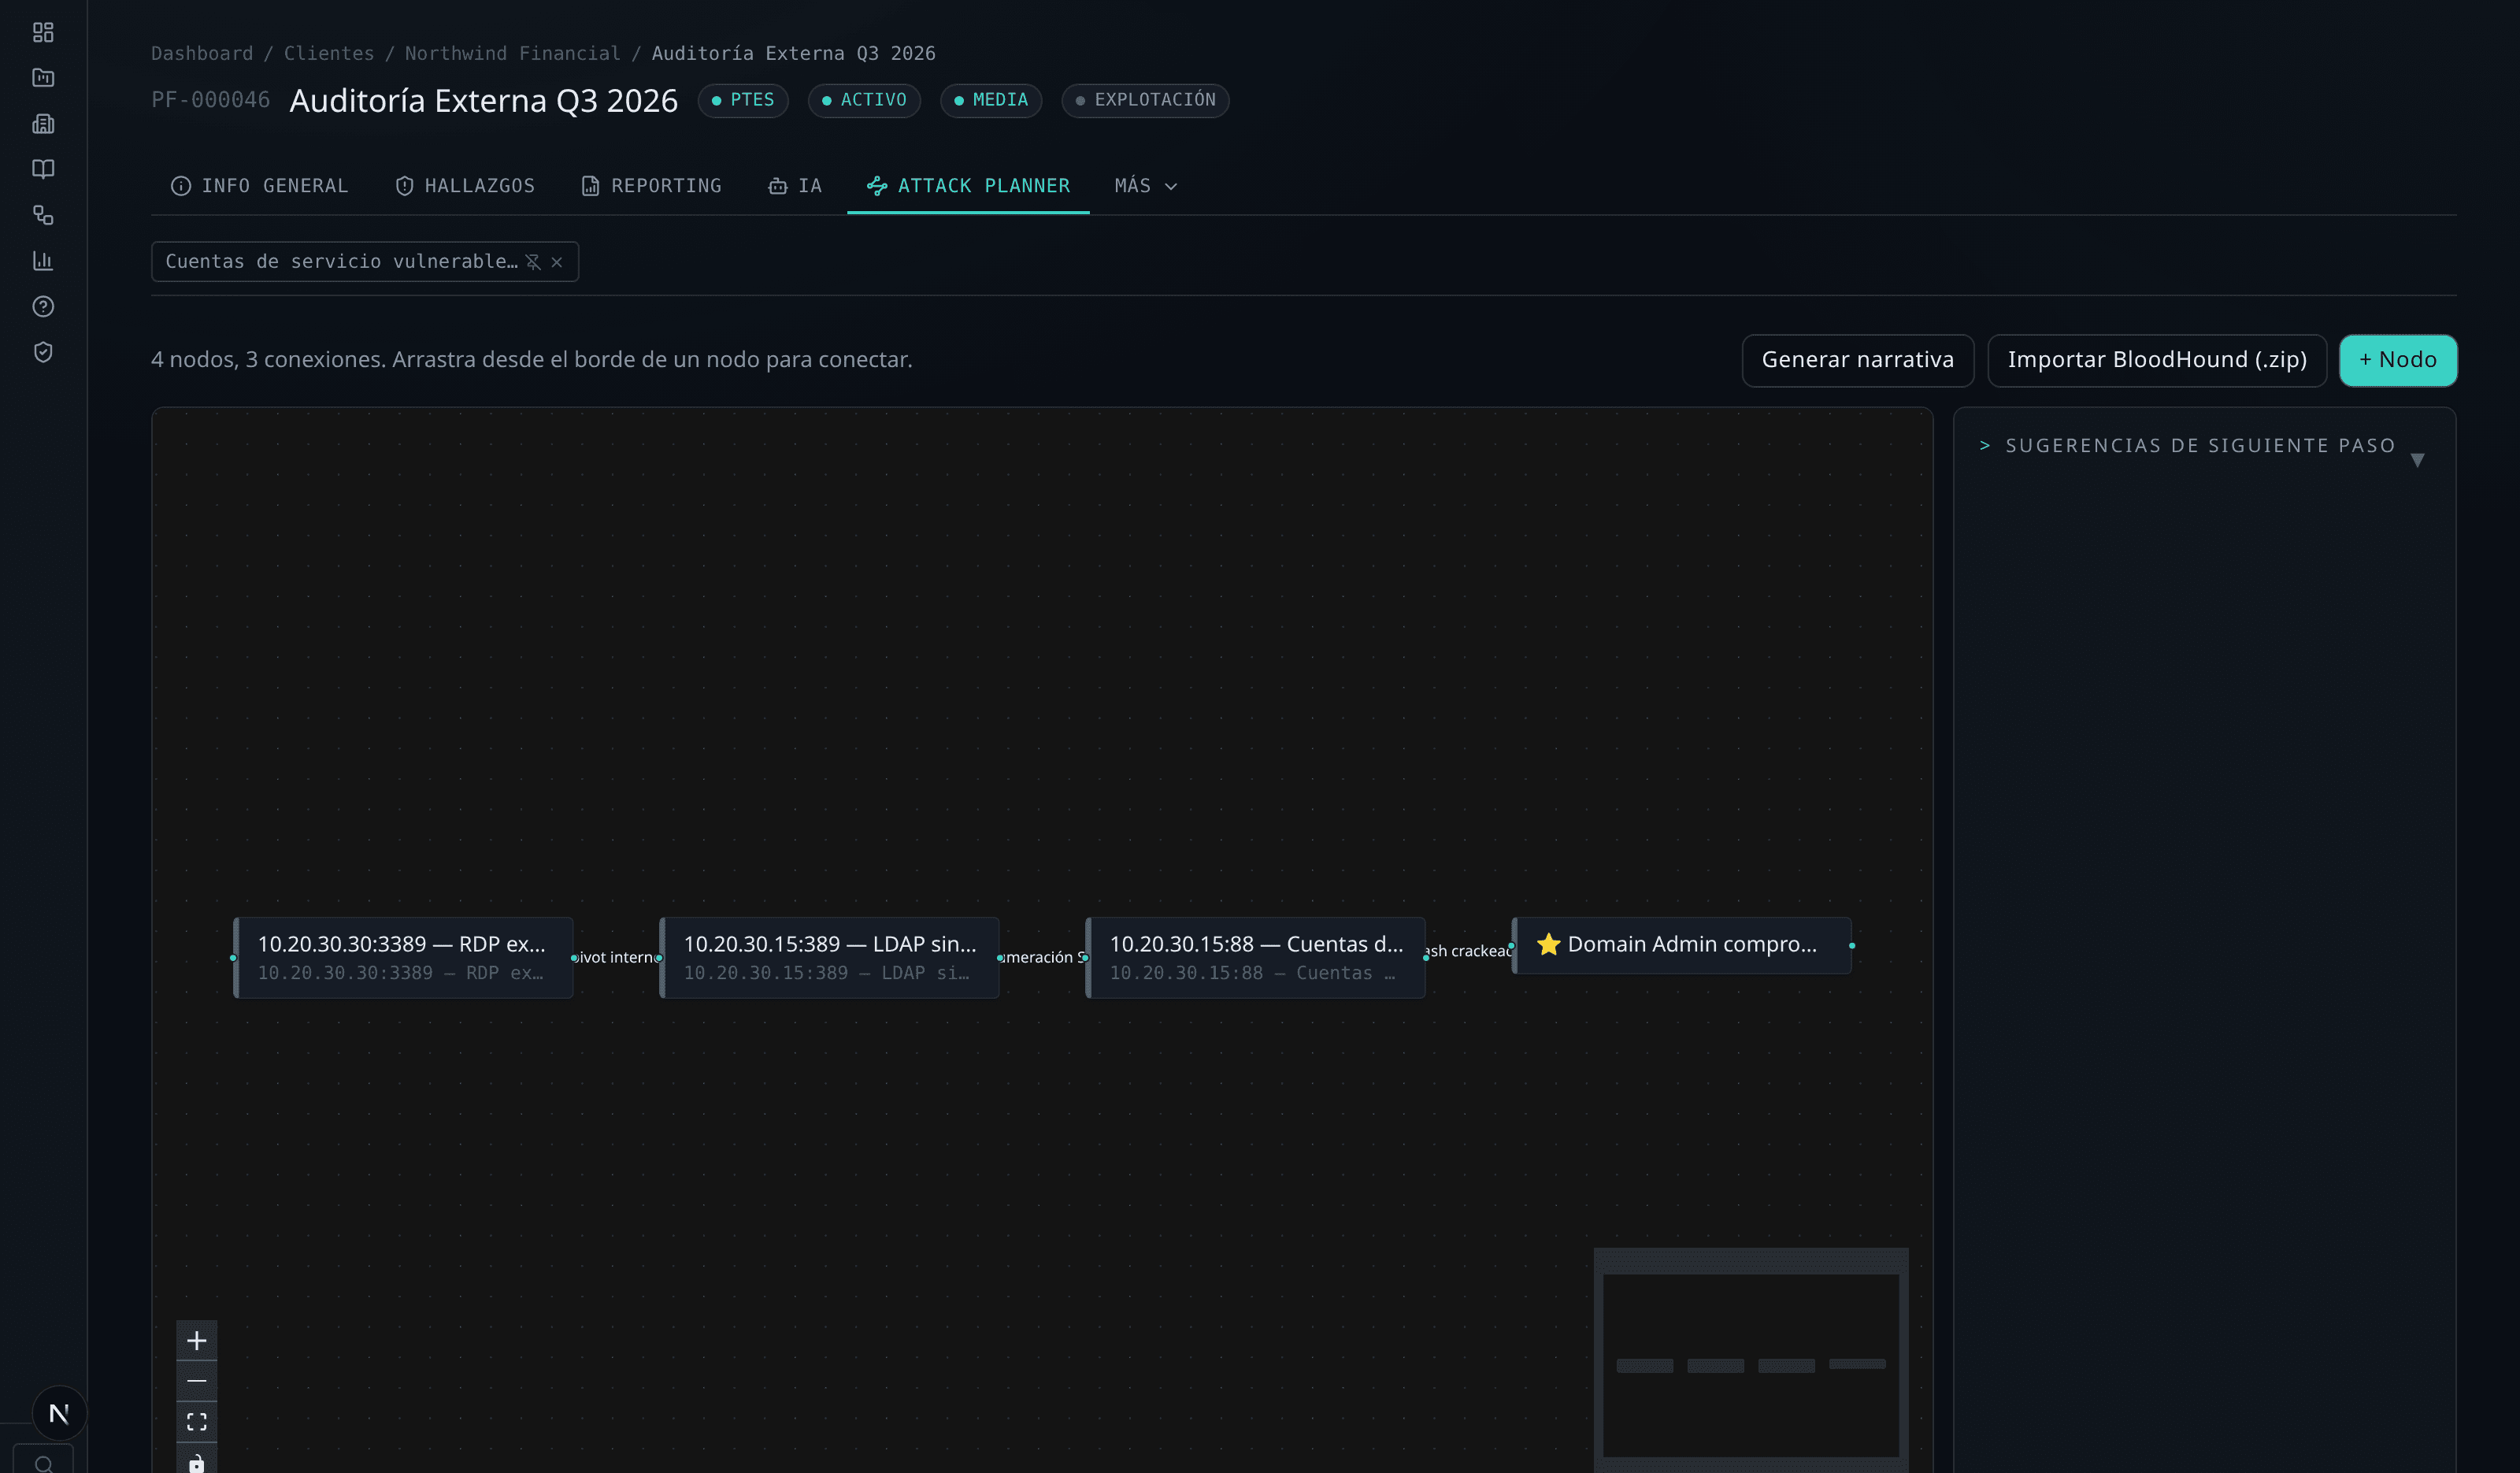
Informes
Del hallazgo aprobado al informe entregable.
Construye el informe sobre los datos del proyecto, revisa su contenido y exporta formatos como HTML, PDF y DOCX sin volver a transcribir cada hallazgo en un documento aparte.
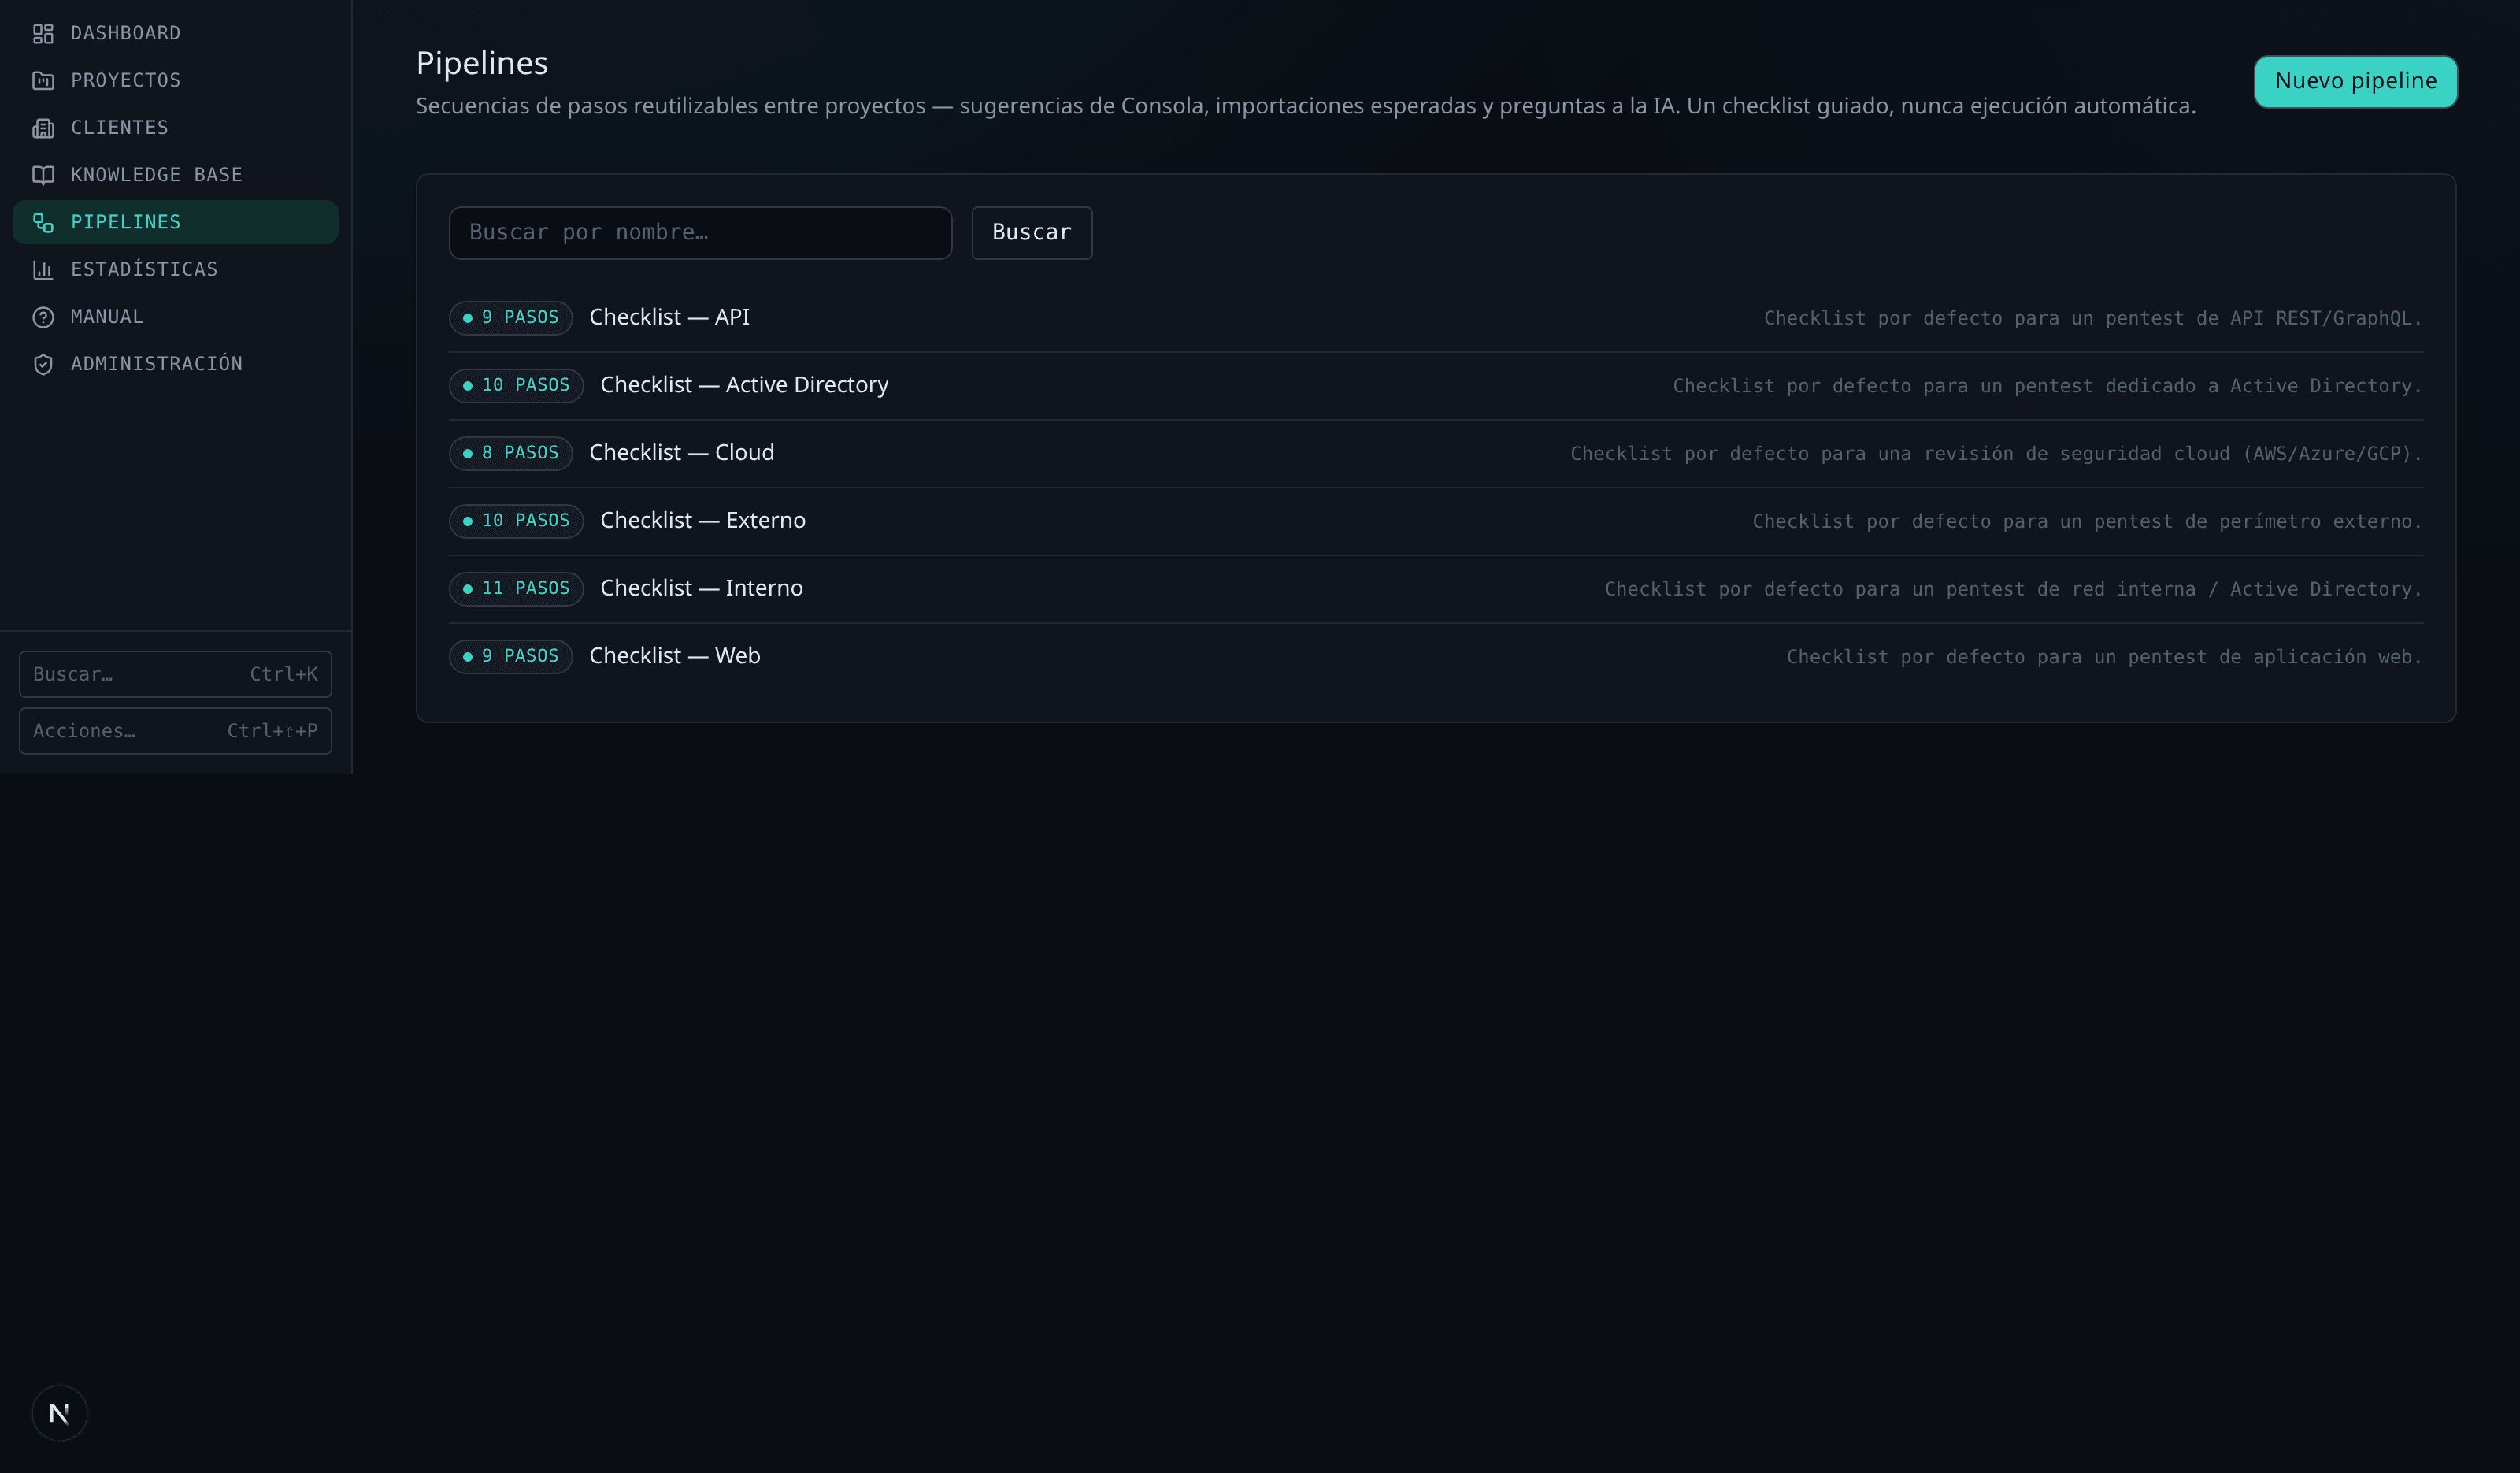
Pipelines y checklists
Convierte procedimientos repetibles en trabajo visible.
Estructura tareas y checklists para que el equipo pueda seguir un procedimiento común, ver qué está pendiente y mantener el progreso ligado al proyecto.
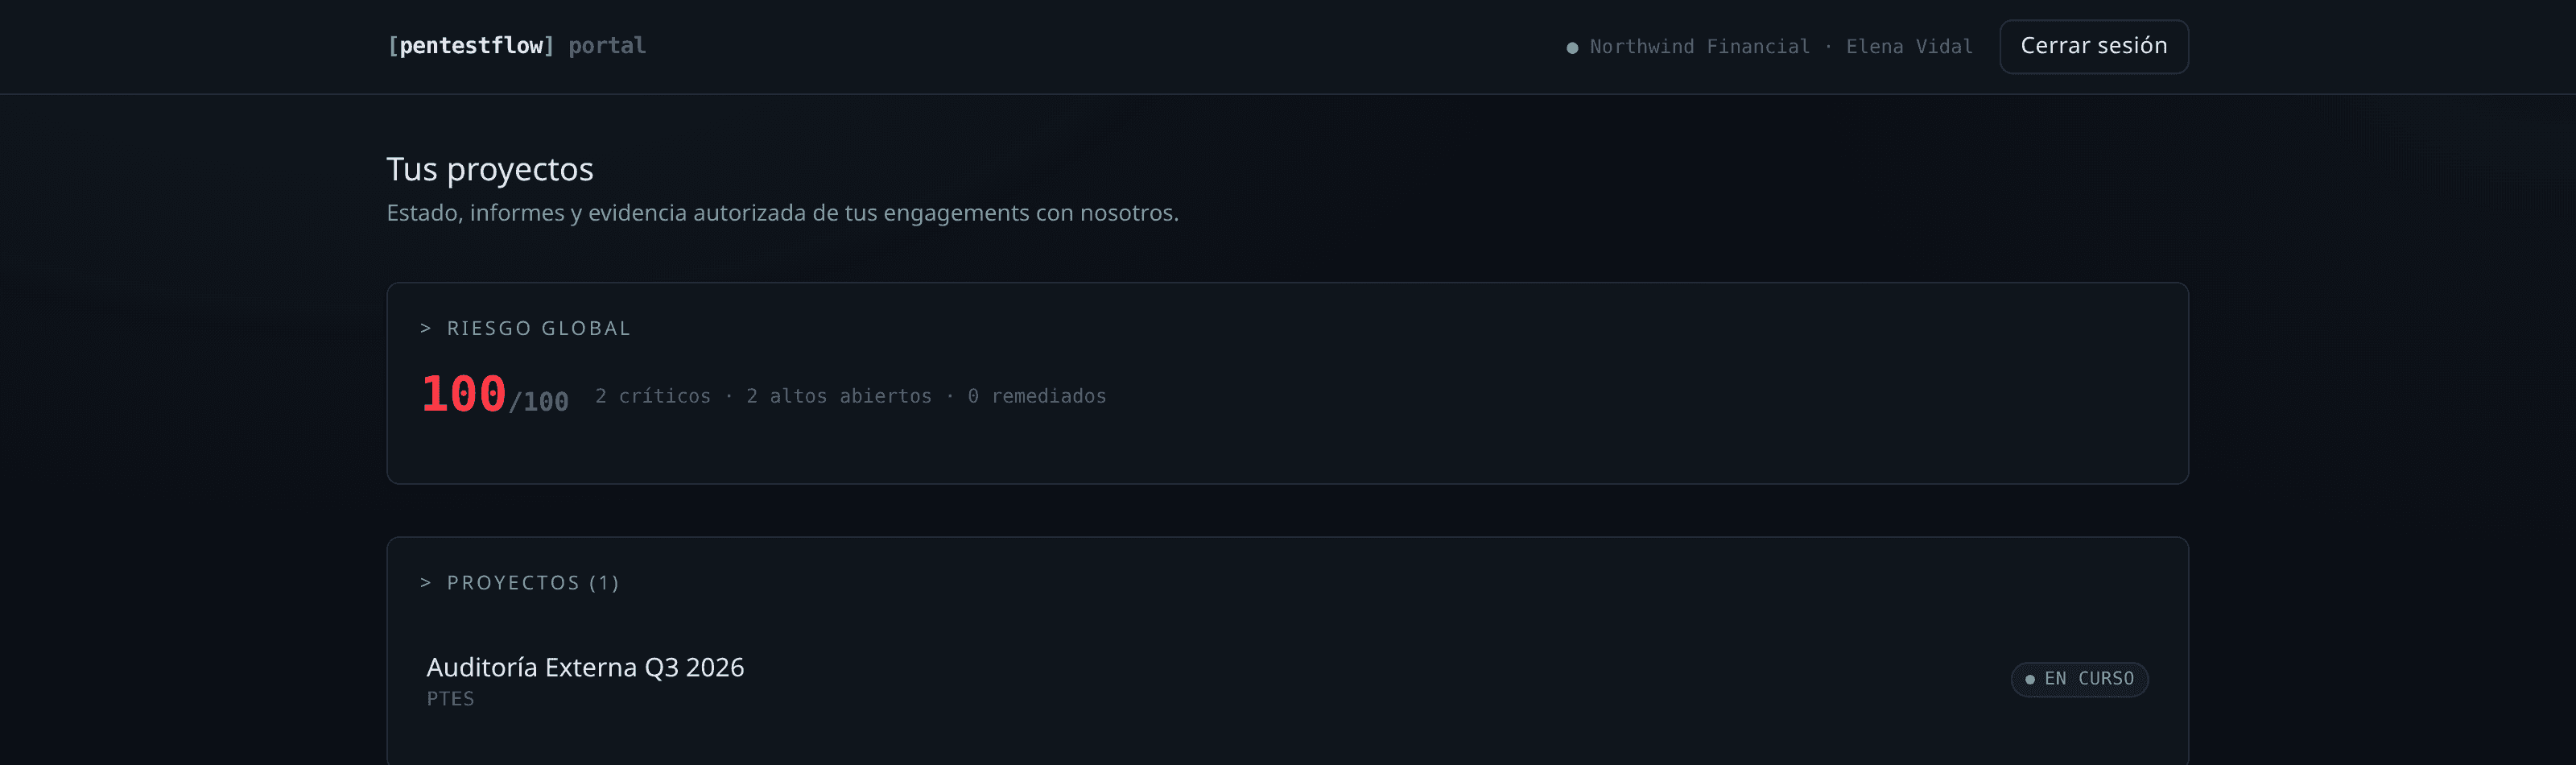
Portal de cliente
Entrega y seguimiento sin sacar al cliente del contexto.
El portal ofrece una superficie separada del workspace interno para consultar el estado del proyecto y acceder a los entregables que el equipo haya puesto a disposición del cliente.
El trabajo interno, otros clientes y la administración de la consultora permanecen fuera de esa vista.
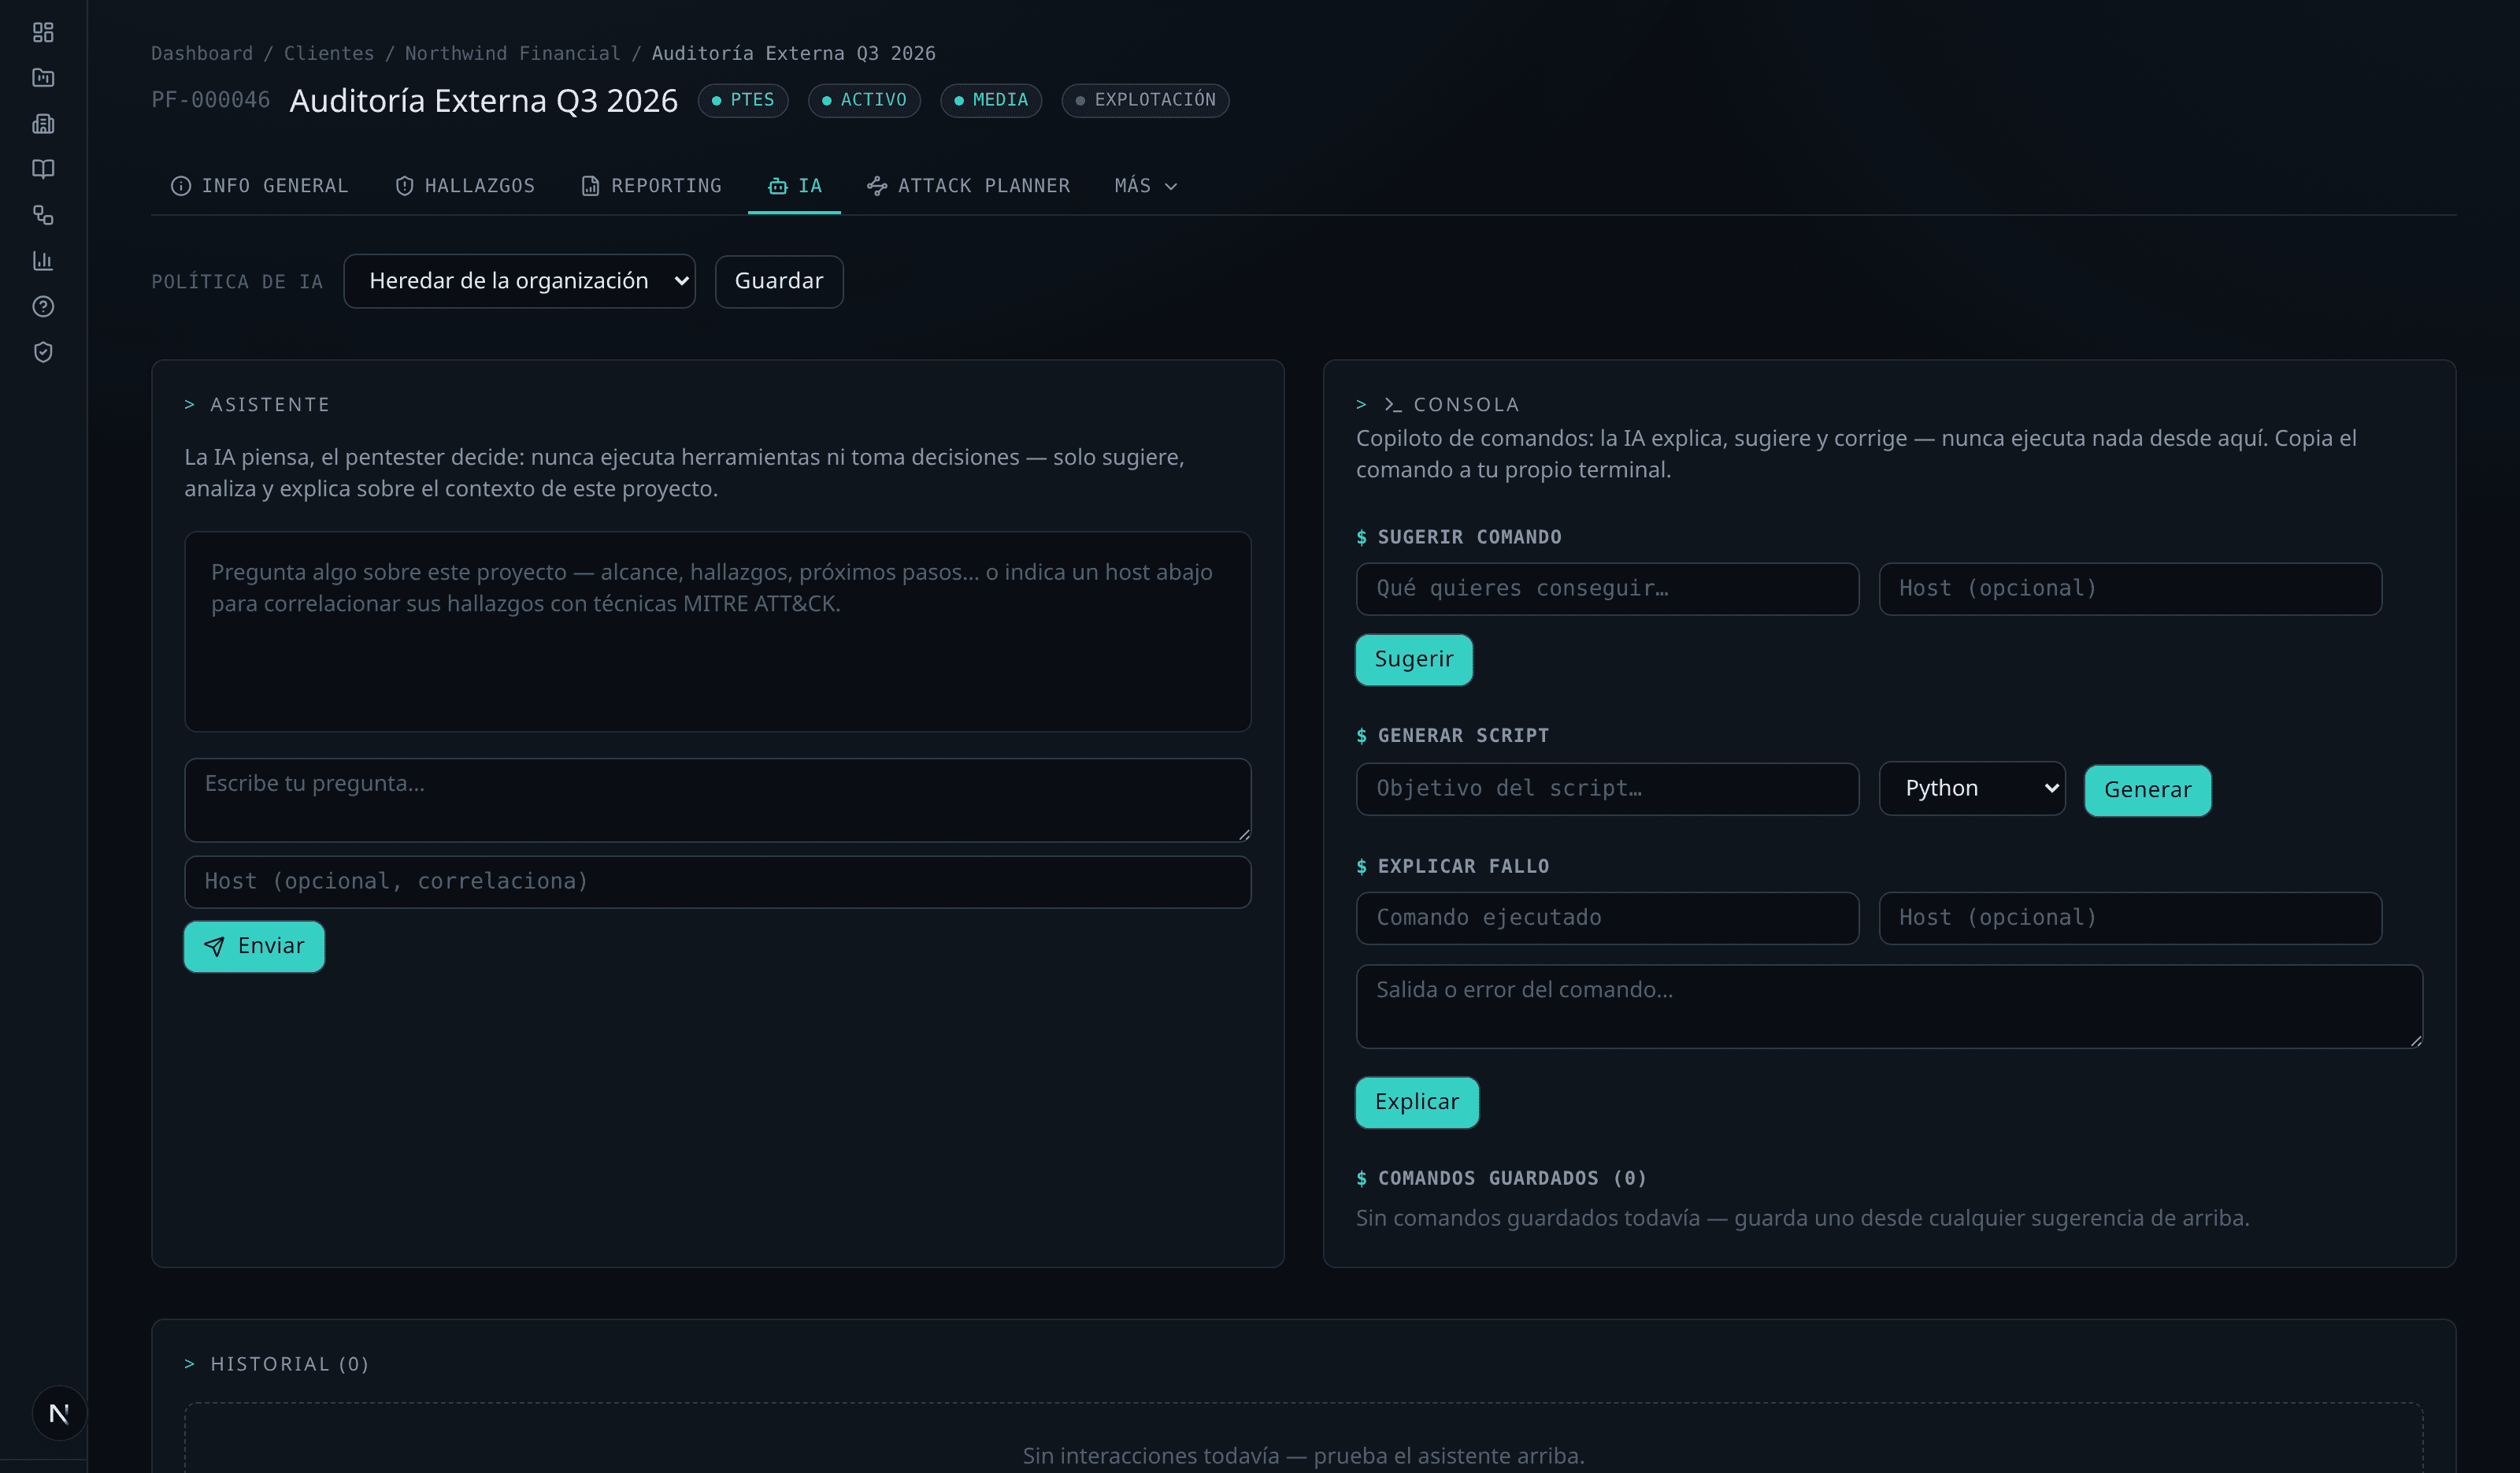
IA contextual
IA con contexto del proyecto. Bajo control del pentester.
La IA es una capa de apoyo sobre el workspace, no el producto entero. Aprovecha el contexto que el equipo ya ha registrado para reducir trabajo repetitivo sin separar las respuestas del proyecto real.
- Contexto antes que prompt
- La IA puede trabajar con la información que ya existe en el proyecto, como alcance, hallazgos, credenciales y notas, en lugar de empezar de cero en cada conversación.
- Sugiere; no decide por ti
- Puede proponer comandos, explicar técnicas o ayudar a redactar, pero el control operativo y las decisiones siguen en manos del pentester.
- Proveedor configurable
- La plataforma admite proveedores como Claude y Ollama según el despliegue y la política definida para el proyecto.
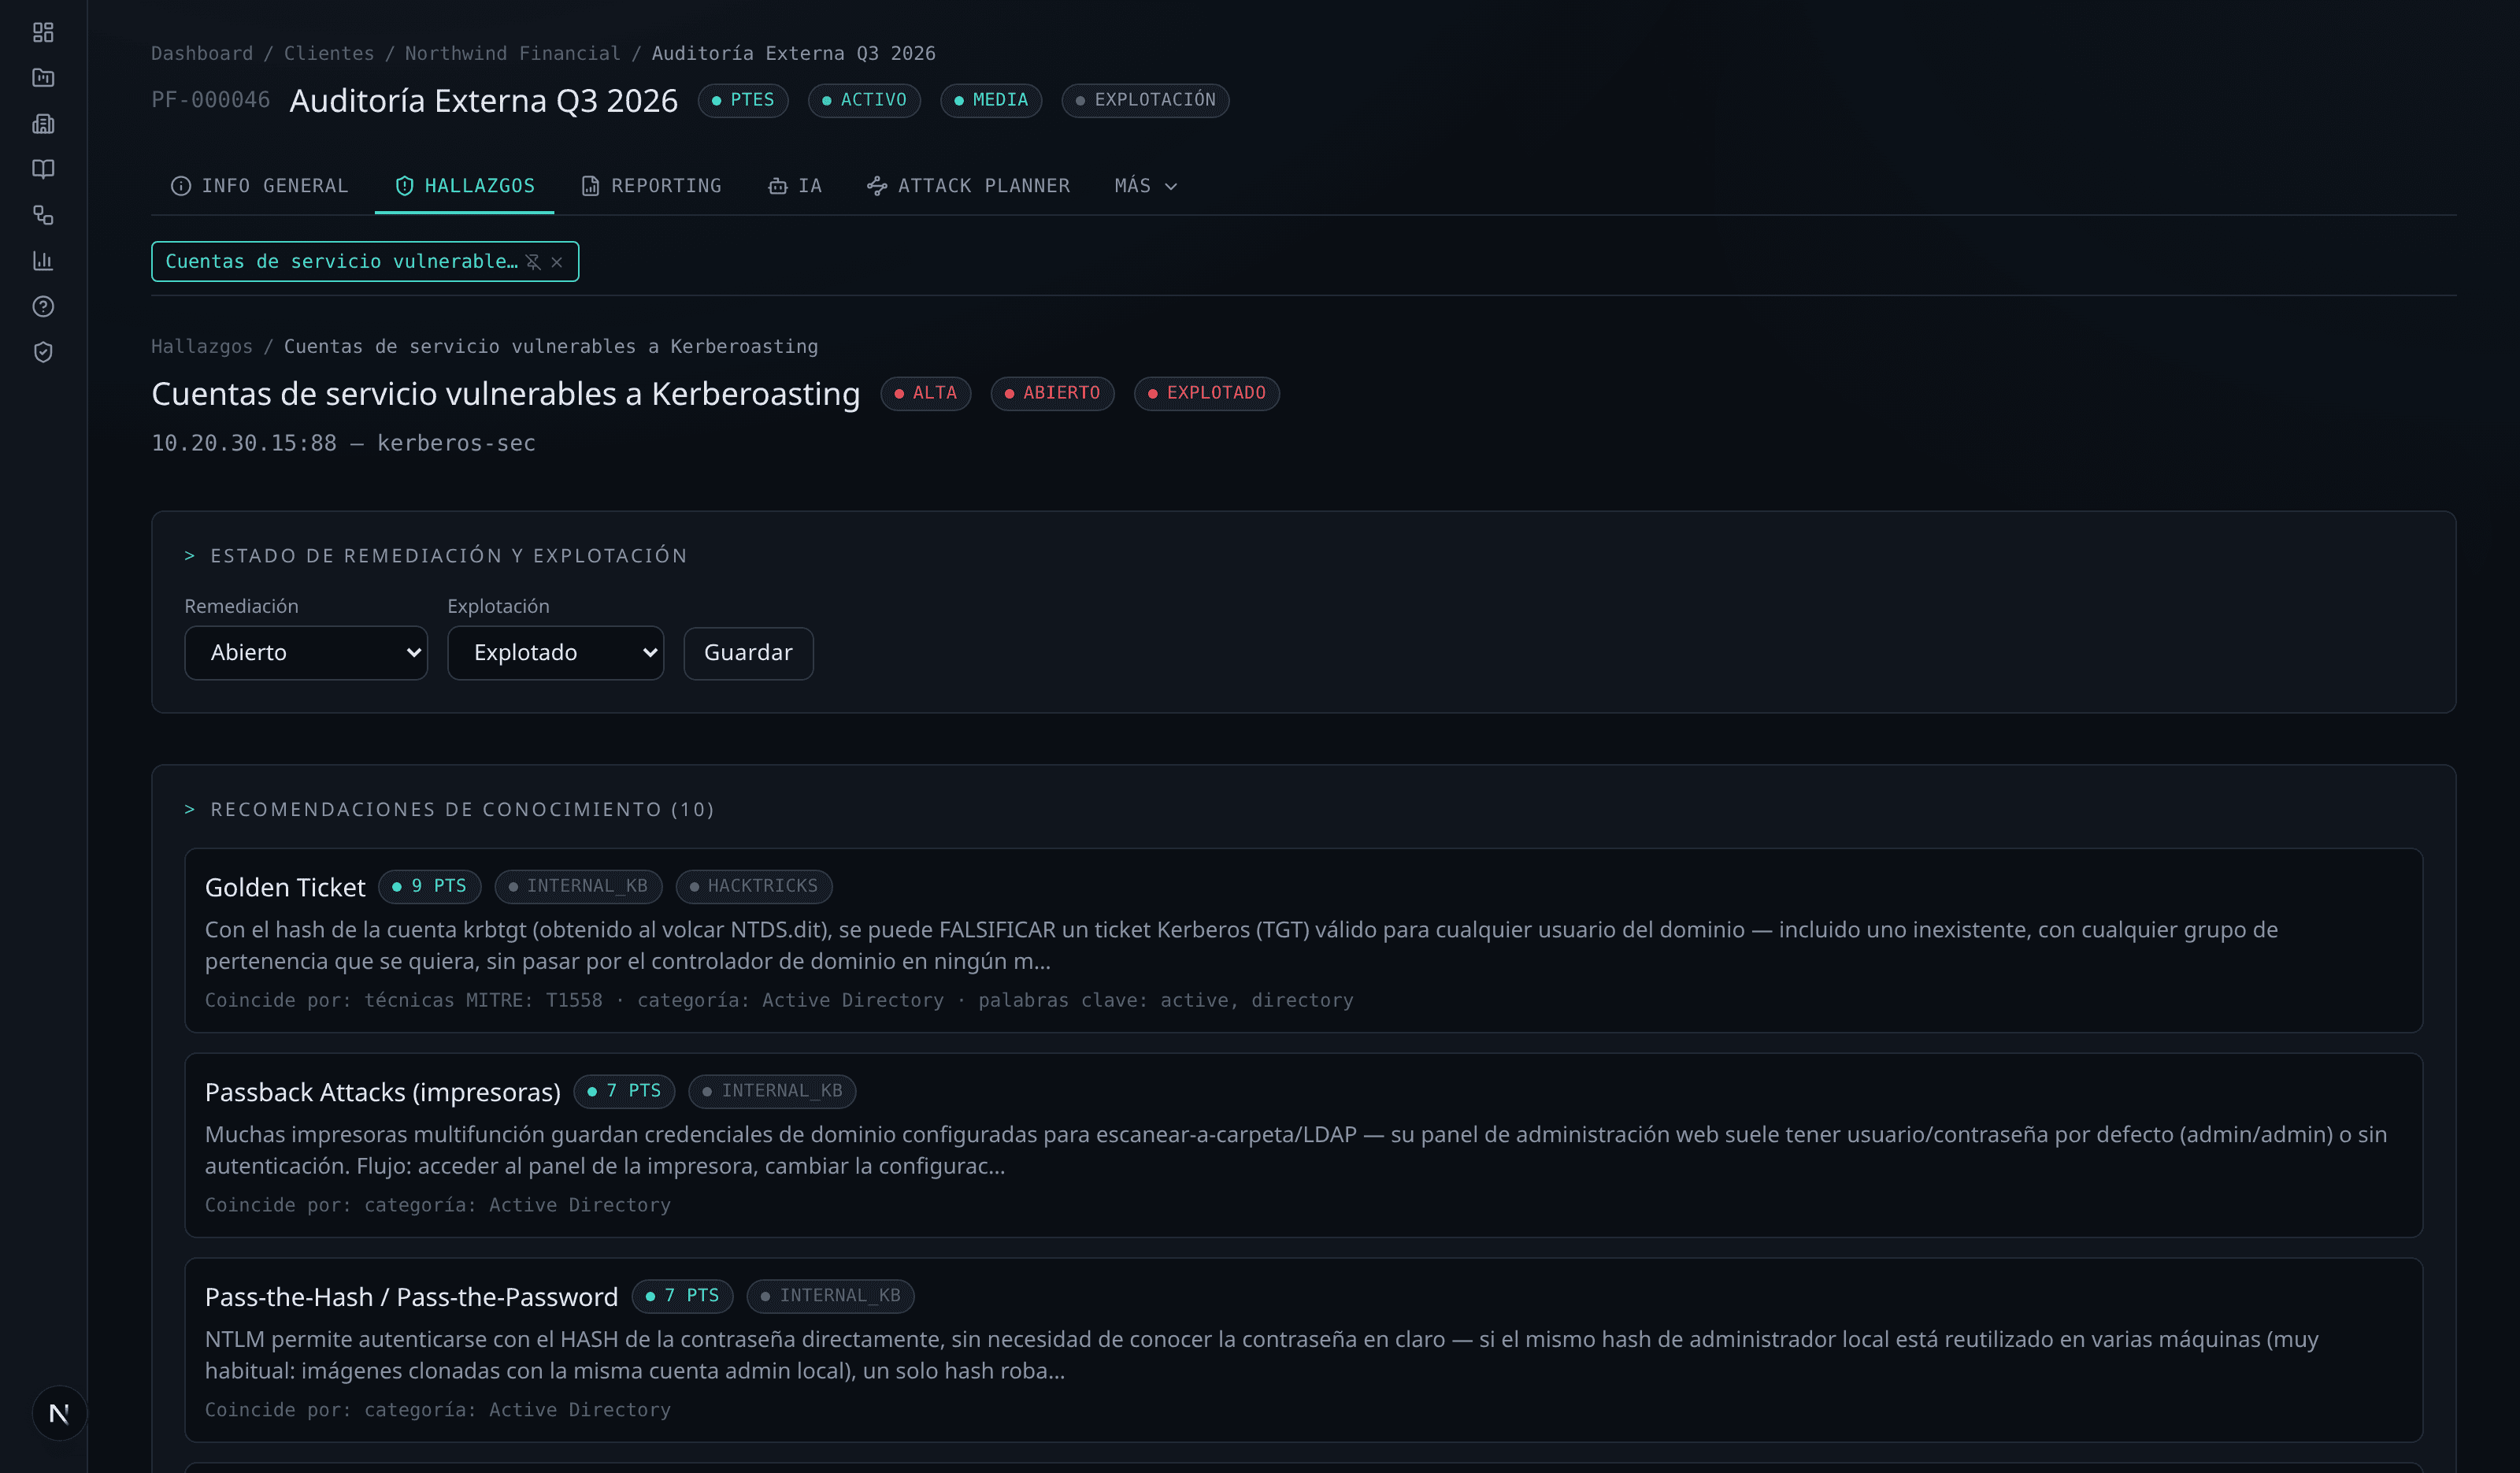
Knowledge Engine
Referencias técnicas dentro del contexto del hallazgo.
El motor relaciona el contexto técnico disponible con un catálogo de referencias y técnicas para acercar documentación útil al lugar donde el pentester ya está trabajando.
Las recomendaciones muestran su origen para que el equipo pueda revisar la fuente, validar el contexto y decidir qué aplica realmente al caso.
Integraciones e importadores
Tu stack sigue siendo tu stack.
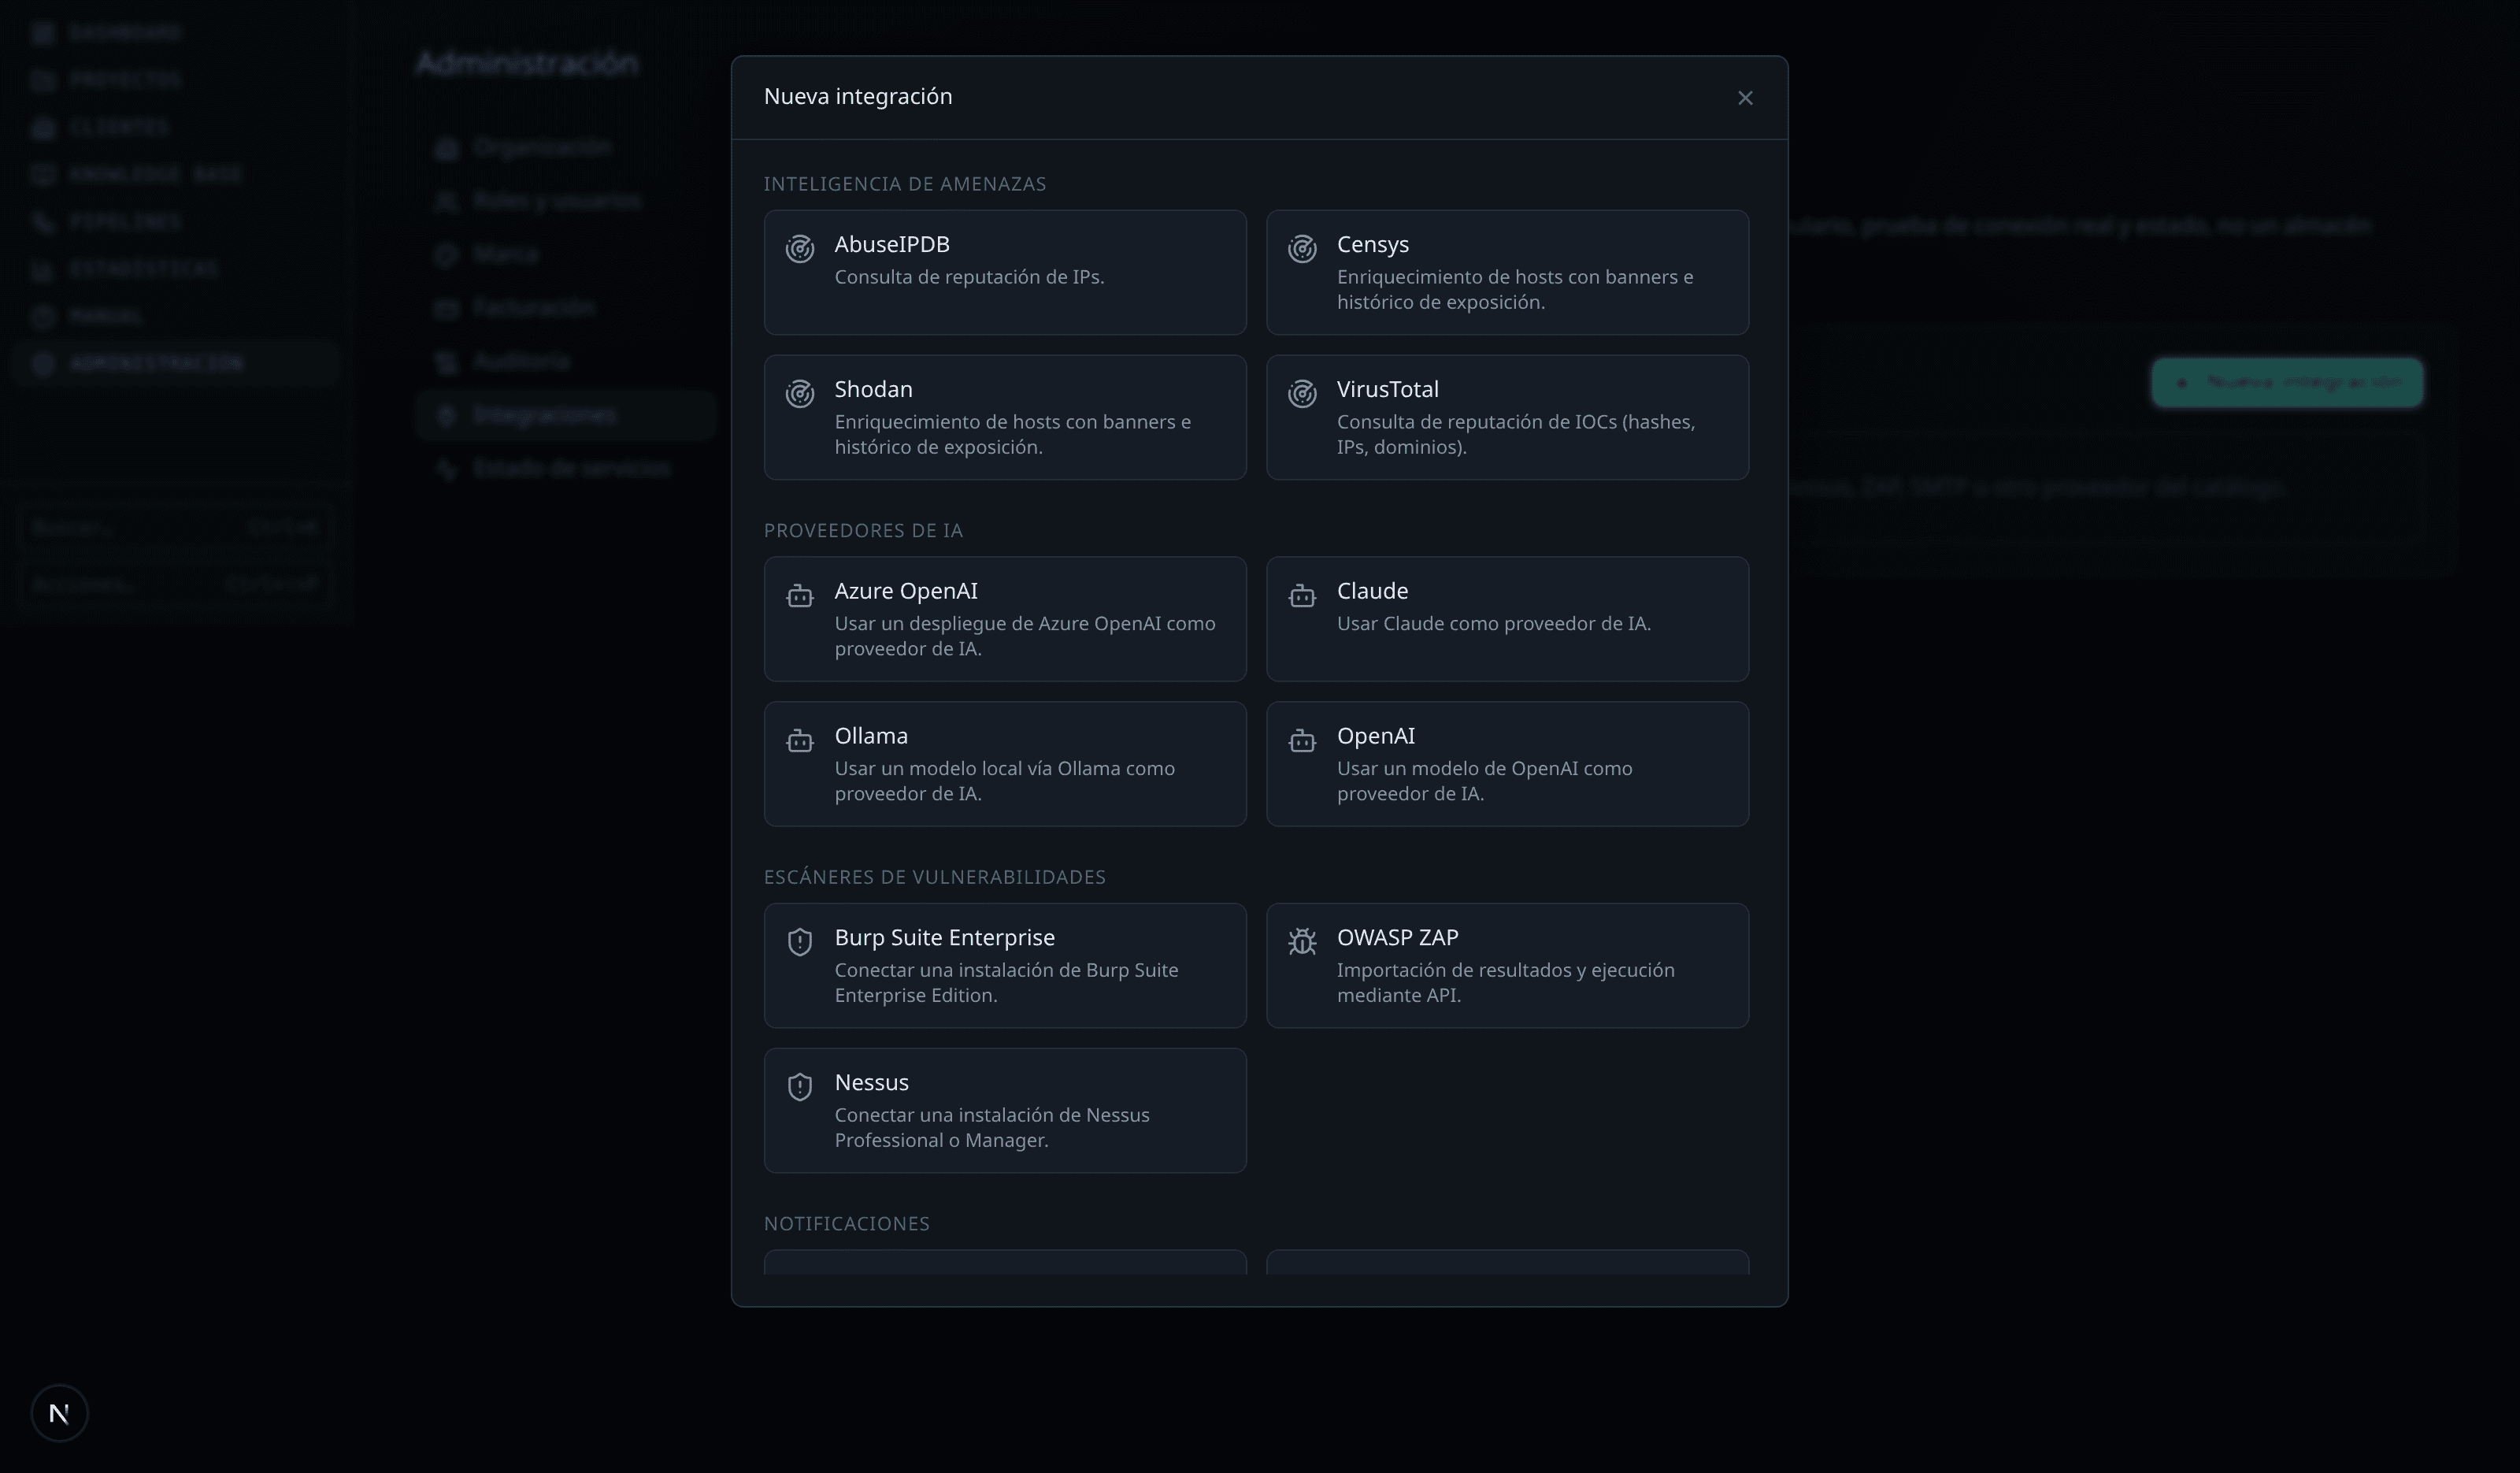
Corvale centraliza resultados y contexto alrededor del proyecto. Importadores, integraciones y fuentes de referencia permiten incorporar información de las herramientas que el equipo ya utiliza sin convertir el workspace en otro escáner más.
Seguridad
Seguridad como parte del modelo de datos, no como una nota al pie.
Corvale combina controles de aplicación con aislamiento en base de datos, cifrado y trazabilidad para reducir la superficie de error en un entorno multi-tenant.
Aislamiento también en la base de datos
Row-Level Security en PostgreSQL añade una capa de aislamiento multi-tenant además de los controles de autorización de la aplicación.
Credenciales cifradas
Las credenciales sensibles se almacenan cifradas y su acceso queda sujeto a los permisos del proyecto y de la organización.
Trazabilidad de acciones relevantes
Los eventos de seguridad y las acciones sobre hallazgos quedan en un log de auditoría inmutable (solo lectura, sin edición ni borrado), consultable por el equipo.
MFA y WebAuthn
Las cuentas internas pueden reforzar el acceso con autenticación multifactor y llaves de acceso compatibles con WebAuthn.
Precio
Una tarifa para el workspace completo.
El flujo principal, el portal, el reporting y las capacidades de apoyo forman parte del mismo producto.
Incluye
- ✓Workspace completo para clientes, proyectos, hallazgos, evidencias y credenciales
- ✓Reporting con revisión y exportación en HTML, PDF y DOCX
- ✓Portal de cliente para compartir el estado y los entregables aprobados
- ✓IA contextual y Knowledge Engine dentro del flujo de trabajo
- ✓Aislamiento multi-tenant con RLS y credenciales cifradas
El plan incluye 50 proyectos activos, 25 usuarios internos y 50 GB de almacenamiento. Si el equipo necesita otros límites, se puede dimensionar la infraestructura aparte.
FAQ
Preguntas antes de probarlo.
¿Dónde se alojan mis datos?
En Corvale Cloud, la plataforma gestiona PostgreSQL, el almacenamiento de evidencias, las copias de seguridad y las actualizaciones. El equipo no necesita mantener una instalación propia para usar el servicio cloud.
¿Puedo usar Ollama en lugar de un proveedor cloud de IA?
Corvale admite proveedores como Claude y Ollama. La disponibilidad concreta depende de cómo esté desplegada y configurada la instancia y de la política de IA definida para el proyecto.
¿Cuántos proyectos y usuarios incluye el plan?
Incluye hasta 50 proyectos activos y hasta 25 usuarios internos. Los clientes del portal no se consideran usuarios internos del equipo.
¿Qué puede ver un cliente desde el portal?
El portal está separado del workspace interno y presenta la información del proyecto que se haya habilitado para cliente. La administración de la consultora y los demás clientes quedan fuera de esa superficie.
¿Puedo cancelar cuando quiera?
Sí. El servicio no exige permanencia y la suscripción se gestiona desde la cuenta de la organización.
Corvale
Lleva el próximo pentest de principio a fin en un solo workspace.
Empieza con 14 días de prueba y comprueba si el flujo encaja con la forma de trabajar de tu equipo.